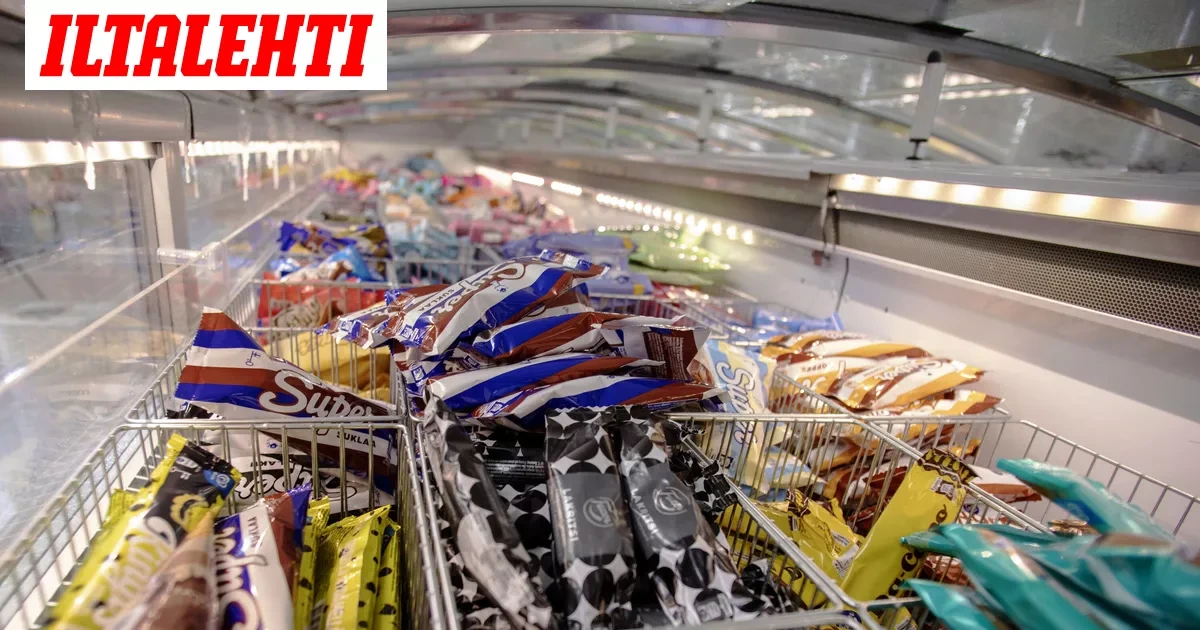
Euroopan laajuinen kylmälaitteiden häiriö johtui jäähdytysautomaation asiantuntijan mukaan nimenomaan tietoturvan ja pilvilaitteiden puutteesta.
Kylmäautomaation palveluliiketoiminnan päällikkö Jussi Jokinen Caverionilta sanoo, että epäillyt kyberhyökkääjät löysivät yleiseen verkkoon kytketyistä kylmälaitteista niin sanotun takaoven.
– On saatu maksimaalinen tuho niin, ettei kylmälaite ilmoita itsestään eteenpäin, Jokinen kuvailee hyökkäystä.
Hyökkäyksessä on onnistuttu löytämään laite yleisestä verkosta ja onnistuttu murtamaan sen päivämäärään perustunut sisäänrakennettu salasana, jota tietyt valmistajat käyttävät huoltotoimenpiteitä varten.
– Ei se hirveästi hakkeritaitoa vaadi, Jokinen sanoo.
Jokinen on täysin eri mieltä kuin K-citymarket Kupittaan kauppias Hannu Aaltonen, joka arveli aiemmin, että kylmälaitteiden kuuluminen suurempaan pilvipalveluun voi olla riski laajamittaisemmalle kyberhyökkäykselle.
Jokinen näkee, että asia on täysin päinvastoin. Koska laitteet ovat olleet julkisessa verkossa eikä palomuurilla suojatussa pilvipalvelussa, hyökkäys on onnistunut.
Maanantaina havaintoja kylmälaitteiden häiriöistä tuli ympäri Eurooppaa. Suomessa joissakin K-kaupoissa havaittiin maanantaiyönä kylmälaitteiden lämpötilahäiriöitä. Myös Ruotsissa ruokakauppaketju Ican kylmälaitteet joutuivat hakkereiden kohteeksi rajatussa määrässä myymälöitä.
Suomi heräsi uhkaan
Jokisen mukaan karkea arvio on, että noin 95 prosenttia päivittäistavarakaupoissa olevista kylmälaitteista Suomessa on turvassa tällaisilta hyökkäyksiltä, koska niiden etäkäyttö on suojattu palomuuripalvelulla.
Sen takia Suomessa iskut rajoittuivat ainoastaan muutamaan pienempään K-kauppaan. S-ryhmän ja Lidlin kylmälaitteissa ei ole toistaiseksi havaittu ongelmia.
Keskolla häiriöt kylmälaitteissa ovat koskeneet muutamia K-kauppoja, jotka eivä ole olleet Keskon keskitetyn suojauksen piirissä.
Jokisen mukaan vielä kymmenen vuotta sitten maanantaina tapahtuneet kyberhyökkäykset ympäri Eurooppaa olisivat olleet paljon tuhoisampia myös Suomessa, kun monen kauppaketjun kylmälaitteet olivat julkisessa verkossa. Ongelmaan herättiin Suomessa, mutta muualla Euroopassa kylmälaitteet ovat vielä osin huonosti suojattuja.
– Mitä esimerkiksi Ranskassa ja Belgiassa on tapahtunut, ne hyökkäykset ovat ihan kopioita toisistansa. En ota kantaa, kuka iskut on tehnyt, mutta mukana on samoja laitteita, joihin on hyökätty samalla idealla, Jokinen sanoo.
Ruoat pilalle
Jokinen myös havainnollistaa, miten kylmälaite saadaan väärissä käsissä +50-asteiseksi lämpöpommiksi. Hakkerointi perustuu pakastekalusteen automaattisulatuksen näpelöimiseen.
Kauppojen pakastelaitteet pitää sulattaa 1–2 kertaa päivässä, koska niihin kertyy kosteutta ja jäätä, kun asiakkaat avaavat ja sulkevat laitteiden luukkuja tiheästi. Tätä varten pakastelaitteisiin on asennettu lämpövastuksia, jotka voivat lämmetä kuumimmillaan +80 asteeseen.
Normaalisti sulatuksissa tavoitellaan noin 2–5 lämpöastetta, mutta hakkeroinnissa sulatuksen lopetuslämpötilaa tai -aikaa on muutettu maksimiin. Lisäksi lämpötilasta varoittavaa hälytystä on viivytetty. Näin ollen kaikki kylmälaitteiden sisällä olevat elintarvikkeet ovat menneet pilalle yhdessä yössä.
– Hyökkäyksissä on ollut jonkin verran kylmäalan osaamista, kun on mietitty, miten saadaan maksimaalista vahinkoa.
Jokisen arvion mukaan päivittäistavarakauppojen kylmälaitteet ovat Suomessa paremmassa turvassa kyberhyökkäyksiltä kuin teollisuuden kylmälaitteet.
– Teollisuuden pakaste- tai kylmäaltaiden häiriöt voidaan helposti ohittaa säätimen rikkoutumisena tai toimintahäiriönä. Ei välttämättä edes tajuta, että se oli hyökkäys, Jokinen sanoo.